GitHub добавила управление проверкой кода Copilot через REST и GraphQL API
Администраторы смогут настраивать проверку на уровне организации и репозитория, а API — показывать сведения об авторстве комментариев. GitHub также обновила обзор результатов и исправила ряд ошибок.
Настройки и данные о проверках через API
GitHub добавила управление настройками проверки кода Copilot через REST и GraphQL API. Ранее через REST API можно было запрашивать проверку и задавать её уровень; теперь API также позволяет определять комментарии и проверки Copilot по специальным полям атрибуции, узнавать использованный уровень проверки и видеть, какие навыки, MCP-серверы и пользовательские инструкции Copilot указал как источники комментария.
- Администраторы предприятия могут включать или отключать проверку для всех организаций либо передавать решение администраторам организаций.
- Администраторы организаций могут настраивать доступность проверки, уровень по умолчанию и конфигурацию исполнителя. Настройки, заданные предприятием, изменить нельзя.
- Администраторы репозиториев могут выбирать уровень проверки и разрешать или запрещать использование пользовательских инструкций и MCP-инструментов.
Настройки предприятия и организации, включая конечную точку исполнителя организации, недоступны через GitHub Apps и персональные токены с детализированными разрешениями. Для конечных точек настроек репозитория поддерживаются оба варианта: для чтения требуется разрешение Administration: read, для изменения — Administration: write. Классическим персональным токенам нужен доступ администратора репозитория. Уровни проверки в API совпадают с веб-интерфейсом; доступные варианты перечисляются в ответах для организации и репозитория. Инструкции по настройке опубликованы в документации GitHub.
Компактный обзор и обратная связь
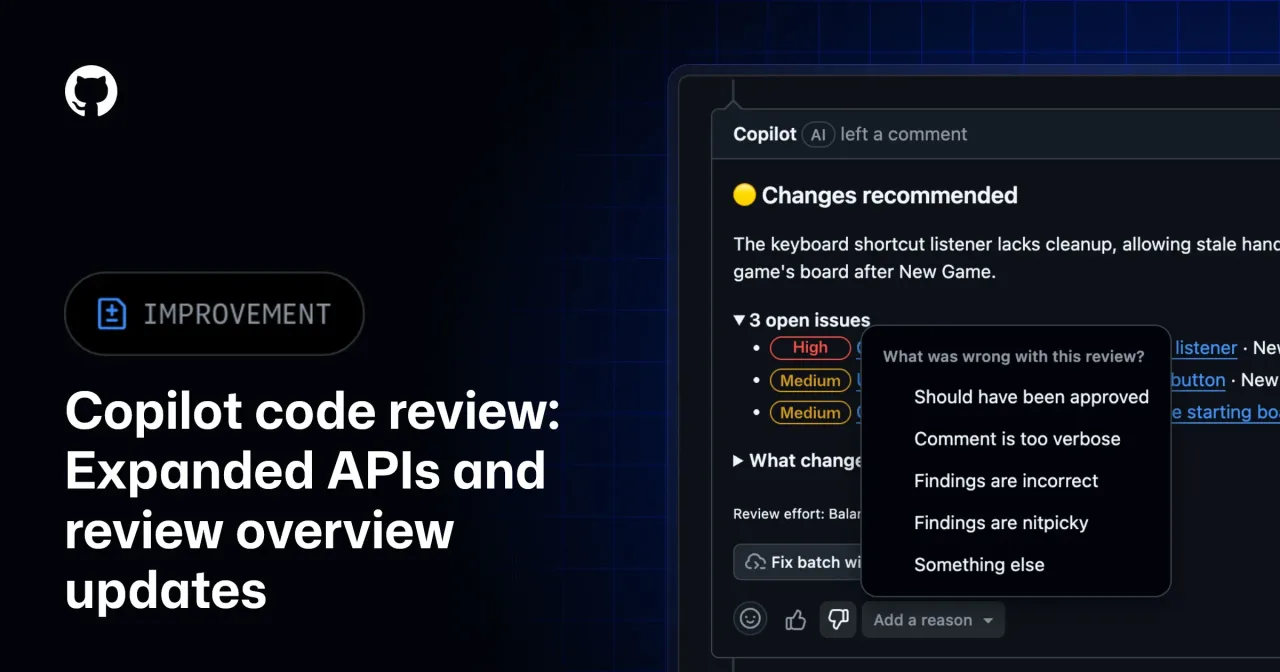
В обзоре проверки выводы собраны в верхней части, а сведения об уровне проверки и опросы перенесены в компактный нижний блок. Пропущенные и исключённые из анализа файлы объединены в раздел «Файлы не проверены» с именами файлов и ссылками на причины исключения. Пустые разделы не показываются, а для длинных списков отображается число скрытых элементов.
После нажатия на значок «Не нравится» пользователь может указать причину: например, несогласие с оценкой одобрения, излишне многословный комментарий или ошибочные либо придирчивые замечания. GitHub сообщает, что использует эту обратную связь для улучшения результатов Copilot.
Прочие изменения и исправления
- Сеансы агента проверки показывают, сколько AI credits было потрачено.
- Правило репозитория для автоматического запроса проверки теперь поддерживает список исключений: указанные в нём участники не получат автоматическую проверку.
- При повторных проверках того же запроса на слияние замечания, не связанные с последними изменениями, сворачиваются, а затем скрываются. Для сбалансированного уровня проверки используются три модели-рецензента и ещё одна модель, объединяющая их выводы.
GitHub также исправила сохранение параметров оплаты и предварительного просмотра при выключении и повторном включении проверки. Неудачные или завершившиеся по тайм-ауту проверки теперь автоматически повторяются один раз; если предпочтительная модель недоступна, Copilot может переключиться на другую подходящую. Исправлена ложная ошибка сразу после начала проверки, а проверки, начавшиеся во время обновления сервиса, получают больше времени на завершение.
GitHub Actions, Dependabot и приложения, принадлежащие организации или предприятию, снова могут запрашивать проверки запросов на слияние, созданных ботами, даже при включённом параметре блокировки запросов с внешней лицензией Copilot — при условии, что организация оплачивает проверку. Опросы больше не показываются организациям, отказавшимся от сбора отзывов. Обновления доступны на тарифах Copilot Pro, Pro+, Max, Business и Enterprise.
По теме
Продолжить чтение
В ленте материалов: 1