
Google сообщила о полностью автоматизированных кибератаках без участия человека
По данным Google Threat Intelligence Group, атакующая система на базе нескольких языковых моделей автоматически находила уязвимости и запускала эксплойты. Пока такие атаки оставляют следы, по которым их проще обнаружить.
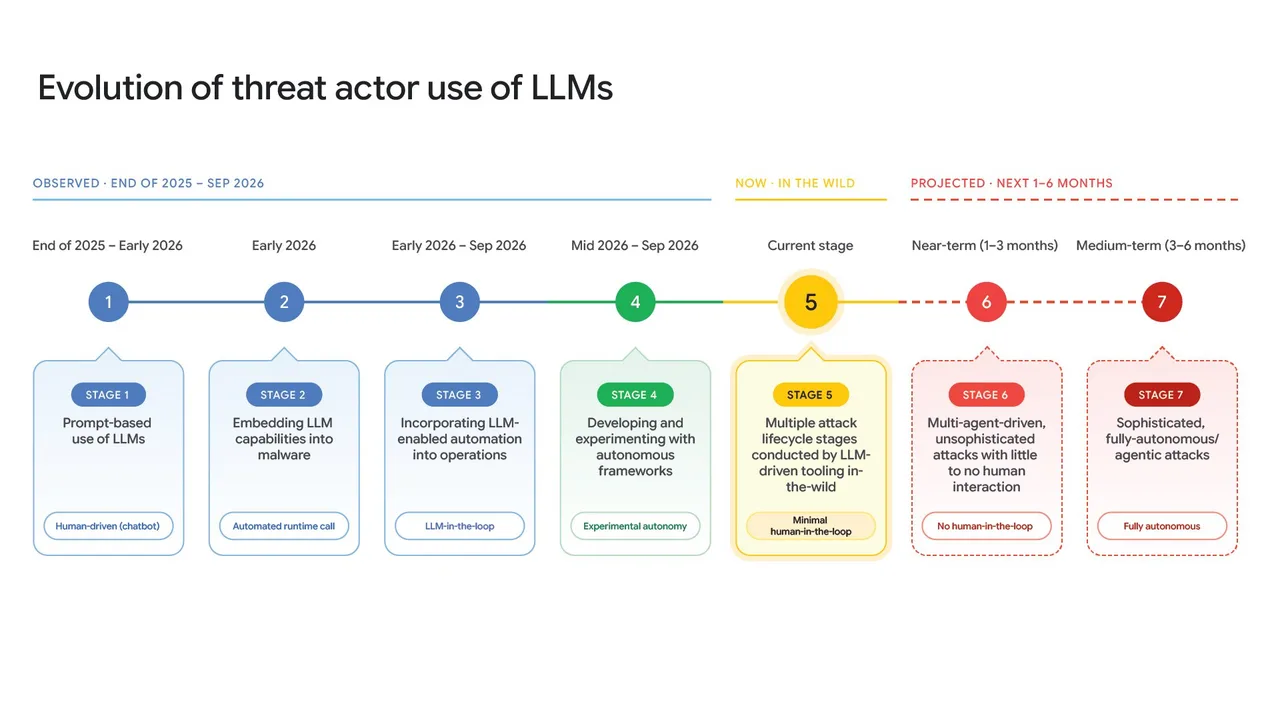
Система сама находила уязвимости и запускала эксплойты
Google Threat Intelligence Group (GTIG) заявила, что впервые наблюдала, как злоумышленники полностью автоматизировали поиск уязвимостей и их эксплуатацию — без участия человека.
По данным GTIG, специалисты обнаружили открытый сервер с ИИ-фреймворком exploit_agent, подключённым к нескольким языковым моделям. Система сравнивала код до и после установки исправлений, выявляла уязвимости, разрабатывала эксплойты и запускала их автоматически. Комментарии на русском языке в конфигурационных файлах указывают, что оператор, возможно, говорит по-русски.
Среди целей были французские сайты
Данные сервера указывают, что оператор атаковал французские сайты в сферах СМИ, развлечений и образования. GTIG относит наблюдаемую активность к пятому уровню своей шкалы: ИИ-инструменты выполняют несколько этапов атаки при минимальном участии человека.
Компания считает этот переход важным рубежом и предупреждает, что более мощные атаки могут появиться уже через несколько месяцев.

Автоматизация пока уступает в скрытности
По оценке GTIG, нынешние автоматизированные атаки делают ставку на скорость, а не на скрытность. Они оставляют следы, которые могут упростить обнаружение и расследование.
Подробности о наблюдаемой активности Google опубликовала в отчёте GTIG.
По теме
Продолжить чтение
В ленте материалов: 1