По данным The Verge, у игрушек Eiliko нашли доступ к 13 млн разговоров
Исследователь обнаружил, что сервис Energize Lab, по его словам, хранил диалоги и профили пользователей в незащищённой базе. Журналист The Verge также сообщил о доступных аудиозаписях и удалённом изменении поведения игрушки.
Исследователь обнаружил доступ к базе сервиса
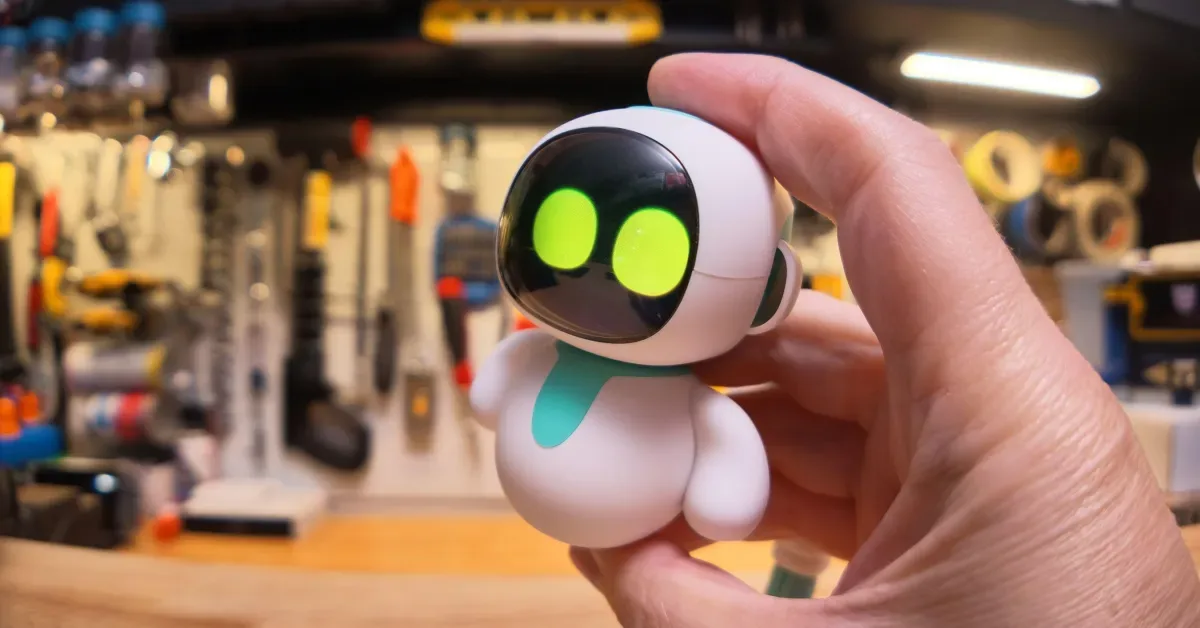
Журналист The Verge сообщил, что исследователь Сэмми Аздуфал обнаружил у сервиса компании Energize Lab незащищённую базу данных, связанную с игрушечными роботами Eiliko. По словам исследователя, в ней можно было прочитать около 13 млн разговоров десятков тысяч пользователей и получить доступ к значительной части действующего парка — примерно 68 000 роботов по всему миру.
Согласно данным, изученным Аздуфалом и приведённым The Verge, крупнейший рынок устройств — США, где с детьми связаны более 31 000 профилей. Сервис, как утверждает исследователь, анализировал беседы и составлял профили пользователей: записывал их имена, возраст, работу, сведения о семье и друзьях, а также выводы об их характере и эмоциональном состоянии.
The Verge приводит пример профиля 52-летней сотрудницы службы поддержки по имени Люси: в нём описаны её качества, трудности в отношениях с родственниками и чувство одиночества. Издание отмечает, что подобные сведения вместе с адресами электронной почты и IP-адресами могут быть полезны злоумышленникам для выбора жертв мошенничества.
В базе нашли аудио и фотографии
По данным расследования, в сервисе также хранились короткие аудиозаписи, доступные по публичным веб-адресам. Журналист услышал среди них голоса взрослых и детей, а также запись плачущего младенца. The Verge сообщает и о фотографиях детей, которые, вероятно, пользовались устройствами; эти изображения, по данным издания, не были зашифрованы.
При этом политика конфиденциальности Energize Lab говорит, что записи шифруются, передаются партнёрам сервиса, например Alibaba Cloud, для обработки и удаляются сразу после её завершения. The Verge указывает на несоответствие между этим заявлением и обнаруженными аудиофайлами.
Журналист проверил удалённое изменение ответов
В ходе демонстрации Аздуфал удалённо изменил память игрушки и поведение её языковой модели. После этого Eiliko выдавала необычные и потенциально опасные ответы. Исследователь заявил, что уязвимость могла позволить злоумышленнику менять поведение всего парка роботов одновременно; это оценка исследователя, приведённая The Verge.
Аздуфал опубликовал описание своей работы на GitHub. Вместе с Тодом Бирдсли он также планировал подготовить девять официальных отчётов об уязвимостях CVE для платформы Energize Lab.
The Verge пишет, что редакция и исследователь неоднократно пытались связаться с компанией, но не получили содержательного ответа по поводу обнаруженных проблем. Представитель Energize Lab сообщил изданию, что передал сообщения технической команде; журналист утверждает, что дальнейшего ответа не последовало. Сведения о планируемых отчётах CVE опубликованы на сайте исследователя.
Продолжить чтение
В ленте материалов: 1