
По данным Amazon, ИИ-агенты нашли уязвимость MONAI Label за 11 минут; исправления в релизе пока нет
Агенты обнаружили способ записывать файлы за пределами заданной папки, а позднее использовали уязвимость для запуска вредоносного кода. Исправление уже добавили в основную ветку проекта, но выпущенной версии с ним пока нет.
Агенты обнаружили уязвимость в функции загрузки файлов
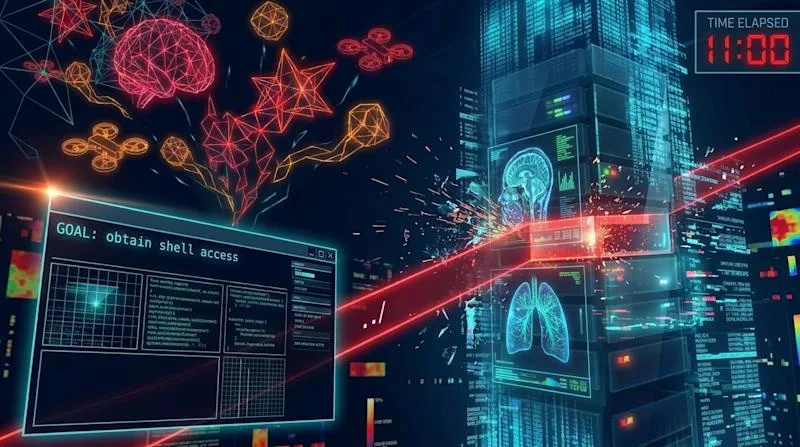
Агенты злоумышленников самостоятельно нашли уязвимость нулевого дня в MONAI Label — приложении с открытым исходным кодом для медицинской визуализации — и примерно за 11 минут воспользовались ею, чтобы сохранять файлы за пределами предназначенной для них папки. Об этом сообщила Amazon, опубликовавшая описание инцидента.
По оценке Amazon, в ходе более позднего сеанса агенты применили ту же уязвимость для запуска вредоносного кода и получения полного контроля над сервером. Оператор дал агентам одну цель — получить доступ к командной оболочке.
Кампания началась 8 сентября и продолжалась около 48 часов, её целью стали университеты Восточной Азии за пределами материкового Китая. Amazon обнаружила сервер Cairn без аутентификации 10 сентября и прочитала запросы оператора. Компания с умеренной уверенностью оценивает кампанию как связанную с Китаем, а с высокой уверенностью считает уязвимость нулевым днём: на момент обнаружения не нашлось прежних исправлений, сообщений о проблеме или упоминаний в базах уязвимостей.
Исправление есть в коде, но обновлённый релиз не выпущен
Разработчики MONAI Label опубликовали критическое предупреждение безопасности: версии 0.8.5 и более ранние уязвимы, а исправление должно войти в следующий выпуск. Изменение добавили в основную ветку проекта 19 октября, однако на момент публикации статьи исправленной версии не было. Последним выпуском на PyPI оставалась версия 0.8.5, загруженная 25 ноября 2024 года.
Аутентификация в MONAI Label по умолчанию отключена, поэтому уязвимость может использовать любой, кто способен подключиться к серверу. Даже при включённой аутентификации её может использовать пользователь с ролью ANNOTATOR.
Что администраторам сделать до выхода обновления
Администраторам следует проверить серверы MONAI Label версий 0.8.5 и ниже. Пока исправленного выпуска нет, разработчики рекомендуют:
- включить аутентификацию и разрешить роль ANNOTATOR только доверенным пользователям;
- не подключать серверы MONAI Label к недоверенным сетям;
- запускать программу без прав администратора и ограничить возможность записи файлов за пределами заданной папки.
Поскольку Amazon сообщила об эксплуатации уязвимости, администраторам также следует проверить серверы на признаки компрометации, в том числе неожиданные изменения файлов приложения. Включение аутентификации не устранит последствия уже произошедшего вторжения. После выхода версии с исправлением разработчики рекомендуют обновить программу.
По теме
Продолжить чтение
В ленте материалов: 1