Опрос VentureBeat: 17 из 40 команд делят учётные данные ИИ-агентов
В исследовании 102 компаний лишь 14 сообщили, что могут отозвать доступ агента за минуты. Общие ключи затрудняют отзыв прав для одного агента без остановки других.
Что показал опрос
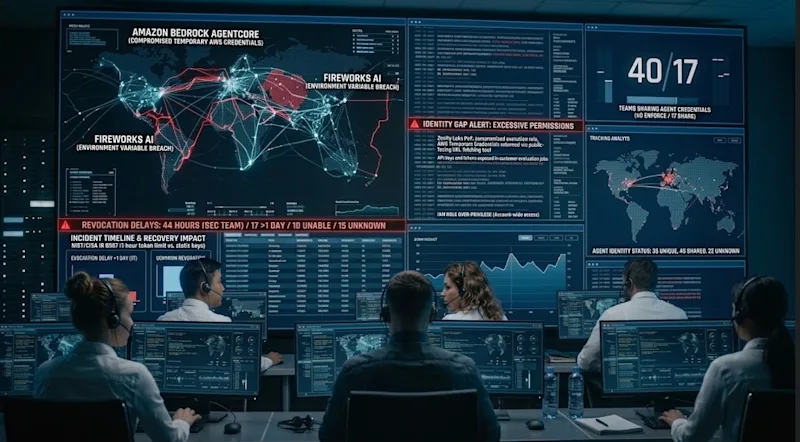
В опросе VentureBeat об управлении доступом ИИ-агентов участвовали 102 компании. Из 40 команд, заявивших о проверке разрешений и использовании идентификаторов с ограниченными правами, 17 сообщили, что некоторые или большинство их агентов всё ещё используют общие учётные данные. Лишь 14 респондентов заявили, что могут отозвать доступ агента за несколько минут. Исследование VentureBeatпровели в сентябре 2026 года.
Ещё 45 респондентов указали, что отзыв доступа поручен команде безопасности или платформенной команде и занимает часы. 17 оценили срок более чем в день либо отметили, что сначала нужно отследить учётные данные; 10 не были уверены, что смогут отозвать доступ у всех агентов, а 14 не знали ответа. В сумме 27 ответов указывали на задержку или неопределённость.
Из этих 27 ответов 13 дали представители группы из 44 компаний, где агенты используют общие учётные данные; три — группы из 34 компаний, выделяющих каждому агенту отдельную идентичность; ещё 11 — группы из 22 компаний, которые не смогли сказать, как агенты проходят аутентификацию. В последней группе доля медленных или неопределённых ответов была наибольшей.
Общие ключи усложняют отзыв доступа
Общие учётные данные позволяют аутентифицировать запрос, не устанавливая, какой именно агент его отправил. Отзыв такого ключа может одновременно нарушить работу других задач, которые им пользуются. Плановая ротация и менеджеры секретов помогают управлять жизненным циклом ключей, но сами по себе не решают задачу точечного отзыва доступа.
Риски общего доступа иллюстрирует случай, описанный компанией Zenity Labs: по её данным, запрос к публичному агенту на Amazon Bedrock AgentCore позволил получить временные учётные данные AWS. Роль IAM по умолчанию охватывала все ресурсы AgentCore в том же аккаунте и регионе, поэтому эти данные позволяли запускать других агентов, читать их сессии и получать секреты. Впоследствии AWS назвала проблему информационной и заявила, что для эксплуатации потребовалась бы ошибка разработчика. По последней проверке Zenity, избыточные права сохранялись как минимум до 22 июня 2026 года; поведение, по данным публикации The Register, было полностью устранено, по-видимому, к 29 сентября.
На следующий день Fireworks AI сообщила о доступе неавторизованного третьего лица к переменным окружения в заданиях для оценки моделей клиентов с помощью скомпрометированных внутренних учётных данных. Компания считает, что злоумышленник мог получить API-ключи и токены, сохранённые как секреты в некоторых затронутых аккаунтах. Через четыре дня после обнаружения Fireworks завершила одну проверку учётных данных и добавила, что ротация других ещё продолжалась. Компания опубликовала бюллетень об инциденте.
Срок действия ключа не ограничивает его права
NIST и CISA 15 сентября завершили подготовку межведомственного отчёта 8587, рекомендующего ограничивать срок действия токенов доступа и идентификации одним часом. Документ касается подписанных токенов и утверждений, но не статических API-ключей. В случае AgentCore временные учётные данные всё равно давали широкий доступ, пока оставались действительными: разрешения роли исполнения распространялись на все ресурсы AgentCore в аккаунте и регионе.
В общей выборке 35 компаний сообщили, что у каждого агента своя идентичность, 45 — что агенты в той или иной степени делят учётные данные, а 22 не смогли объяснить, как устроена аутентификация. Ещё 19 респондентов заявили, что их агенты в основном работают с учётными данными людей или сервисных аккаунтов.
CISO Cobalt Эндрю Обадиару отметил, что токены агентов могут распространяться быстрее, чем организации успевают проводить ротацию. По его словам, даже после отзыва токенов иногда сложно «отозвать их назад» достаточно быстро. Президент CrowdStrike Майк Сентонас также поставил вопросы о том, с кем разделены учётные данные и к каким сторонним системам они дают доступ.
Как проверить возможность точечного отзыва
Авторы предлагают выбрать одного агента, которого безопасно временно отключить, и измерить, сколько времени займёт отзыв его доступа без вмешательства в работу остальных. Если сначала приходится выяснять, какой ключ использует агент, инвентаризация учётных данных становится частью задачи по сдерживанию инцидента.
По данным опроса, 40 из 102 респондентов сообщили о подтверждённом инциденте безопасности с участием агента или близком к нему случае за последний год; 12 вообще не отслеживали такие инциденты. Двадцать компаний не смогли назвать число идентичностей агентов в своей организации. 72 респондента планировали в следующие 12 месяцев внедрить новое или заменяющее решение для защиты агентов. VentureBeat отмечает, что само по себе внедрение инструмента не решает проблему, если управляемые им учётные данные остаются общими.
Продолжить чтение
В ленте материалов: 1